

Den 6 oktober var det dags igen: hårda kunskaper om den hårda cyber-verkligheten flödade mot oss från Netnods scen i Postens gamla huvudkontor på Vasagatan 28.
Netnod är det företag som håller svenska Internet vid liv och levererar data till både de stora nätaktörerna och stadsnäten, som olika kunder i datorhallar landet runt, via sina Internet Exchanges som finns på väldigt många ställen, ofta i säkra bergrum under jorden. Netnod levererar också svensk normaltid gratis till alla som vill ha juridiskt hållbar tid i sina datorsystem, med hjälp av fem atomur redundant utspridda på lika ställen i landet.
Och så håller man teknikmöten två gånger om året för alla som vill veta mer om cybersäkerhet och sniffa på den otrevliga verkligheten.
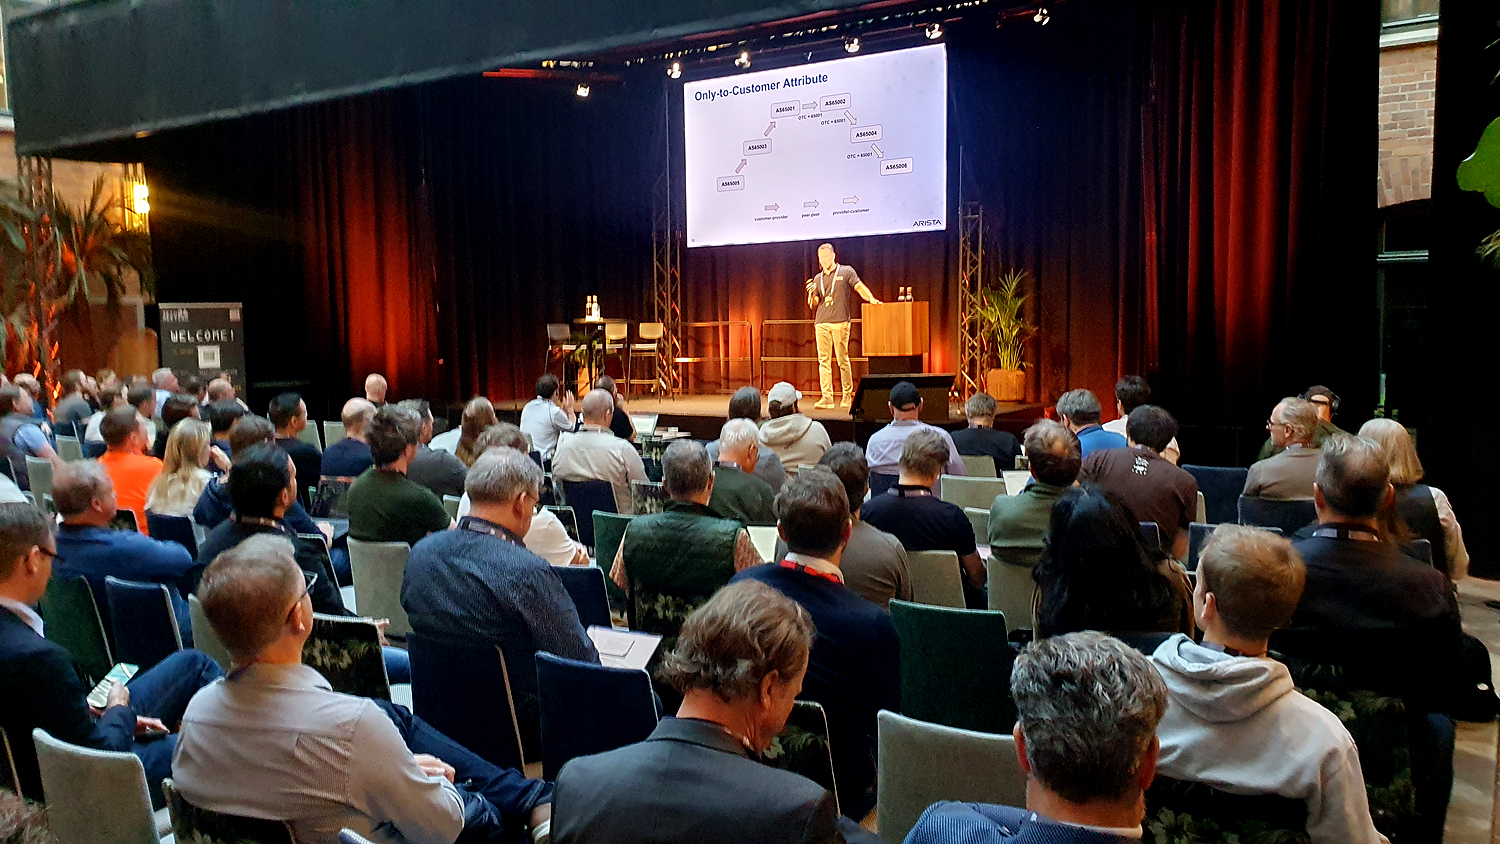
De 200 deltagarna fick sig tillgodo en hel del obehagliga kunskaper om läget ute i världen och hoten mot de svenska datorsystemen. AI har seglat upp både som hot och en hjälpreda. AI kan ganska snabbt upptäcka felaktigheter i programvara, men samtidigt kan angripare använda sig av detta för att ta sig in i systemen och sabotera.
Många av föredragshållarna hade förslag på hur man skulle ta sig ur situationen, inte minst genom att höja sin egen medvetenhet och studera hur det ser ut i omvärlden och faktiskt försöka agera och inte bara titta åt andra hållet.
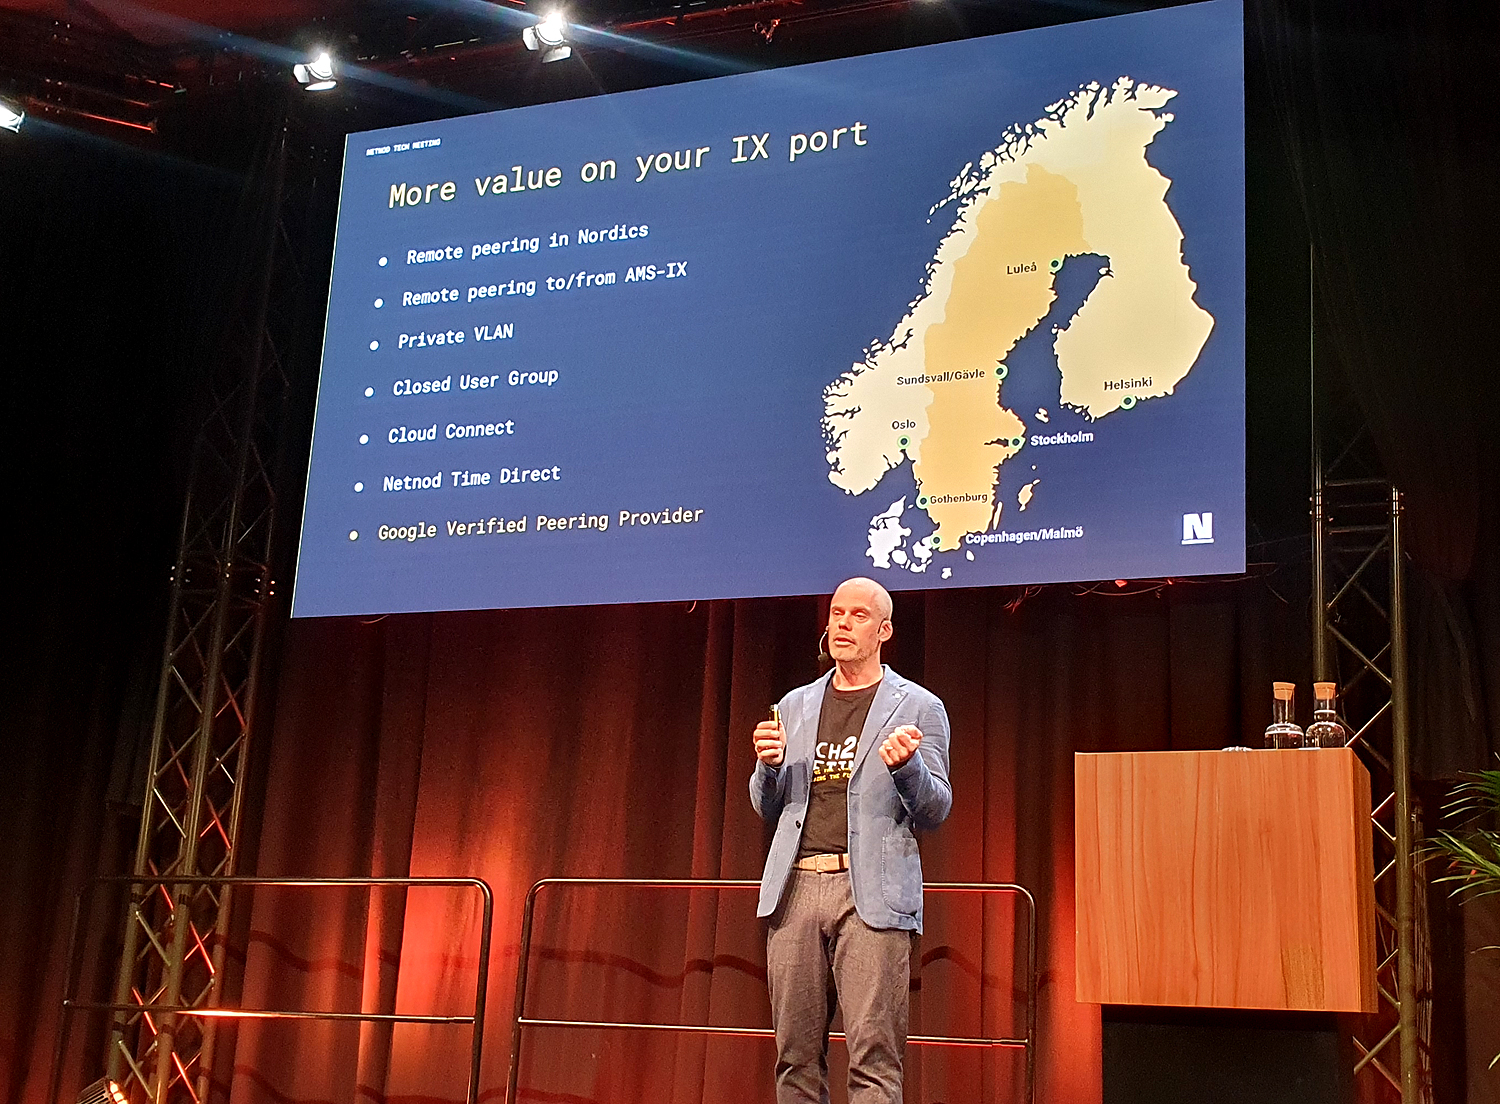
Man måste börja med att förstå vad Netnod är. Sverige skulle inte ha något Internet om det inte var för Netnod. I år är det 30 år sedan man lade grunden för det svenska Internet genom att koppla samman kommersiella nätoperatörer i sina IX:ar (Internet exchange), startade en svensk DNS-tjänst, införde och underhåller den svenska normaltiden via fem atomur i fem datacentraler i landet och sköter en mängd kopplingar till övriga Europa. Och Netnod har aldrig gått ned eller störts under denna tid, för folket på att Netnod vet vad de håller på med. Det som sägs från Netnods scen är värt att ta på mycket stort allvar.
Netnods tillförlitlighetschef Danny Berg berättade att Netnod nu satsar på att dra ett eget landsomfattande fiberoptiskt nät helt enkelt för att kunna förbättra sin redundans. I år har man passerat 3 terabit per sekund i näten.
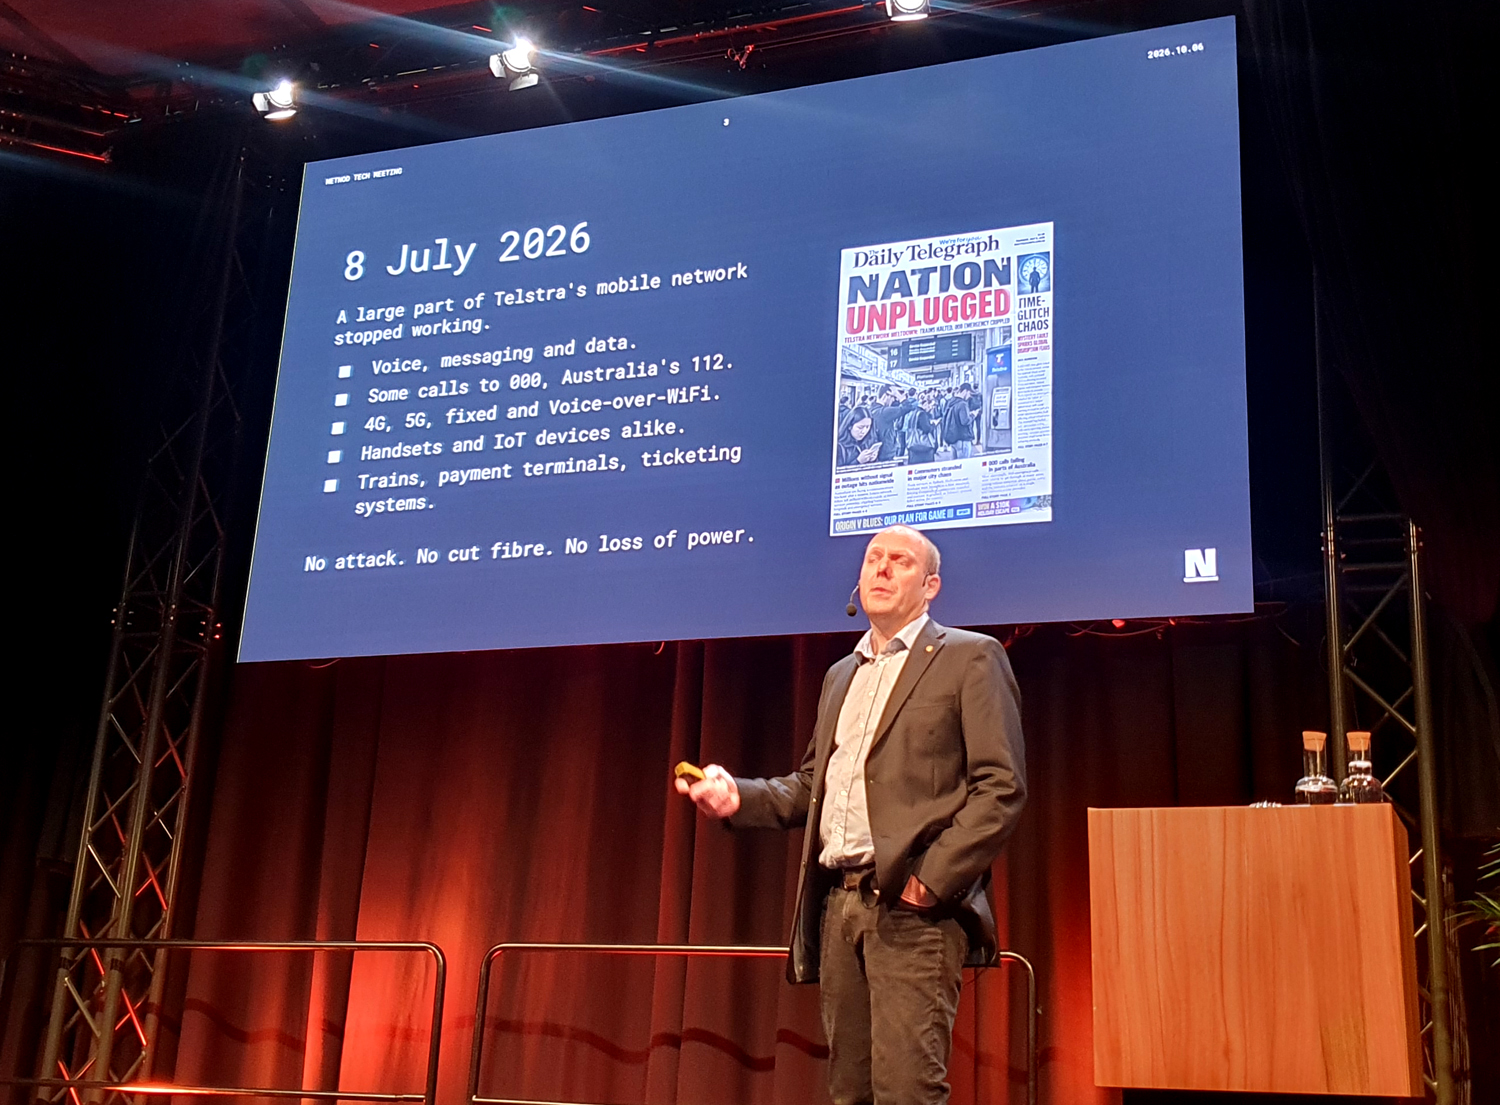
Telstra är en av Australiens största Internet- och mobilnätsleverantörer, som har haft en hel del driftproblem under åren. Netnods Sven-Christian Ebenhag berättade om ett problem som fick halva Australien att spåra ur.
Den 8 juli 2026 inträffade ett fel på ett nätaggregat i en server varefter GPS-kortet i servern hade börjat skicka felaktig tidsinformation till resten av nätverket på grund av ett känt problem med GPS-vecko-återställning (så kallad ”GPS rollover”); tiden ställdes tillbaka till november 2006, vilket innebar en skillnad på 1024 veckor jämfört med den faktiska tiden. Tidsförskjutningen uppstod eftersom nätverkets tidsserver återställde sin 10-bits veckoräknare till noll var 1024:e vecka. GPS-kortet saknade en uppdatering av den inbyggda programvaran (firmware) som hade kunnat förhindra denna tidsförskjutning.
Det hela handlade om hur stora företag tyvärr hanterar sina nätverk, slarvar med nätverksprotokoll och hur de egentligen borde agera för att förhindra denna typ av sammanbrott.
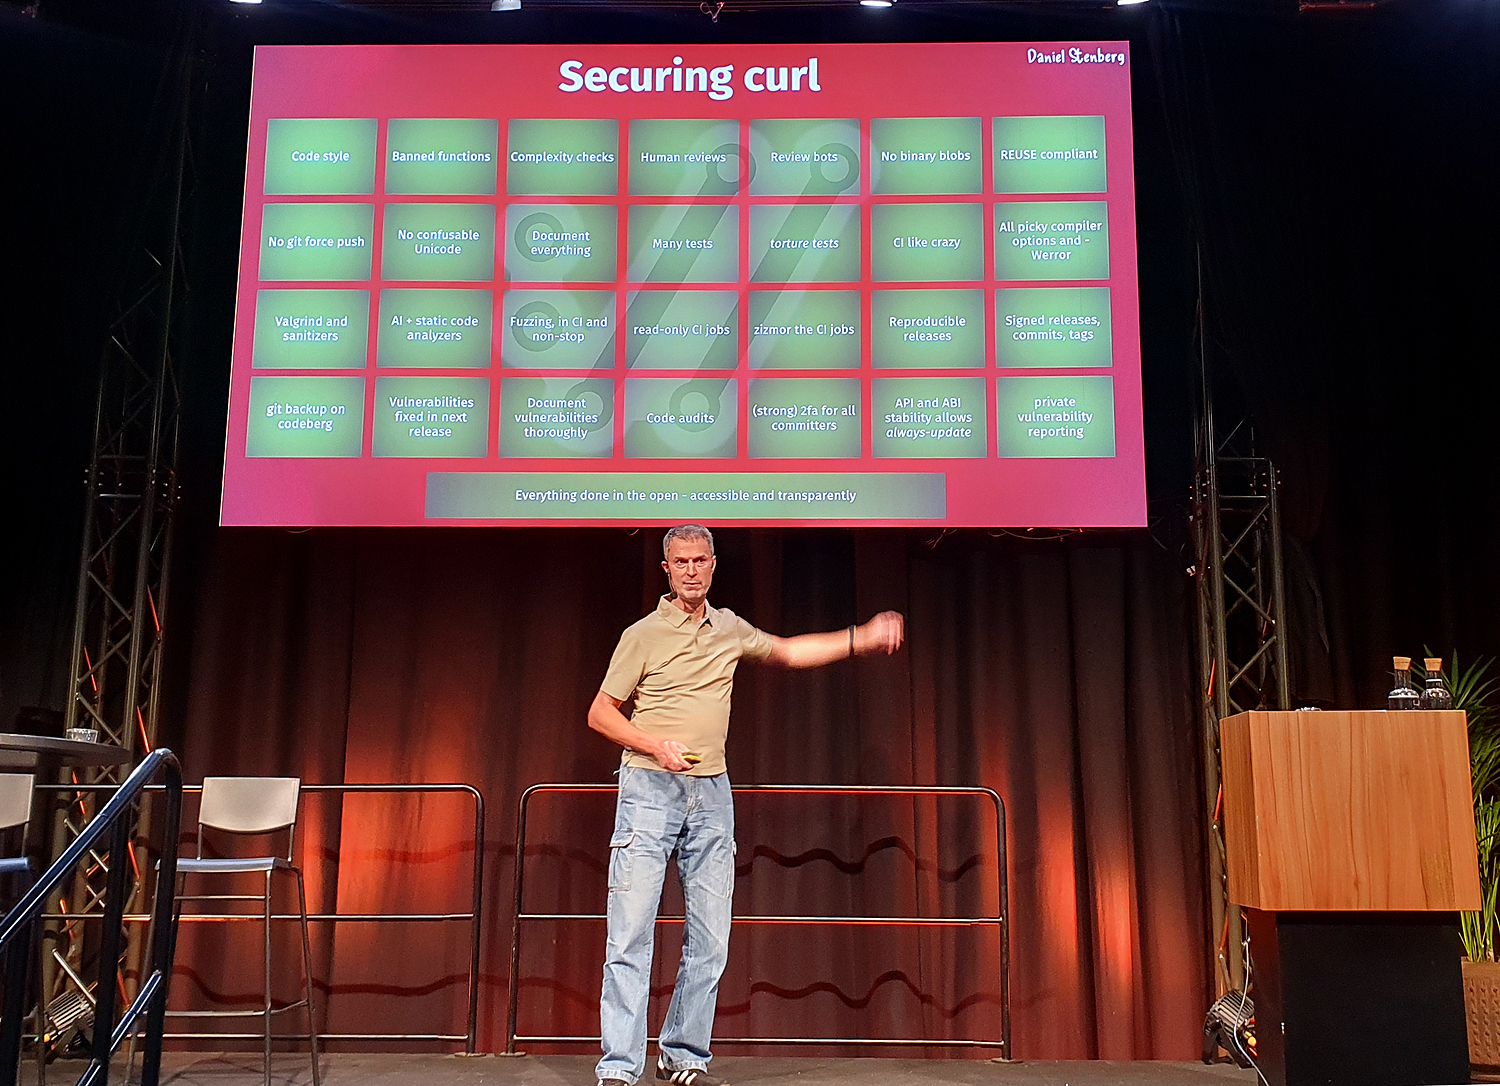
Curl! Alla kör cURL, kanske utan att veta det. Skaparen av detta universella open source-verktyg, Daniel Stenberg berättade om hur felrapporterna förändrats under tid. Programmet blev officiellt år 1998 och sedan dess har rapporterna ändrats från rent blaj till högkvalitativt, när AI började leta fel i koden.
Förr kom det in många bluffrapporter som bara tog tid att utvärdera, som folk skickade in bara för att tjäna pengar, men efter februari 2026 blev kvaliteten mycket bra. Daniel ansåg att AI-verktygen kan förbättra felsökningen i kod avsevärt, men tyvärr ökar även volymen och som det ser ut nu finns det alldeles för få programmerare i open-source-världen som kan åtgärda felen. AI kan tyvärr inte.
För att sammanfatta: Curl är ett kommandoradsverktyg och programbibliotek för dataöverföring, med stöd för ett tjugotal kommunikationsprotokoll, exempelvis HTTP, FTP, IMAP, POP3 och Telnet. Curl används i kommandoraden eller som skript i till exempel bilar, TV-apparater, routrar, skrivare, ljudutrustning, mobiltelefoner, set-top-boxar och mediaspelare.
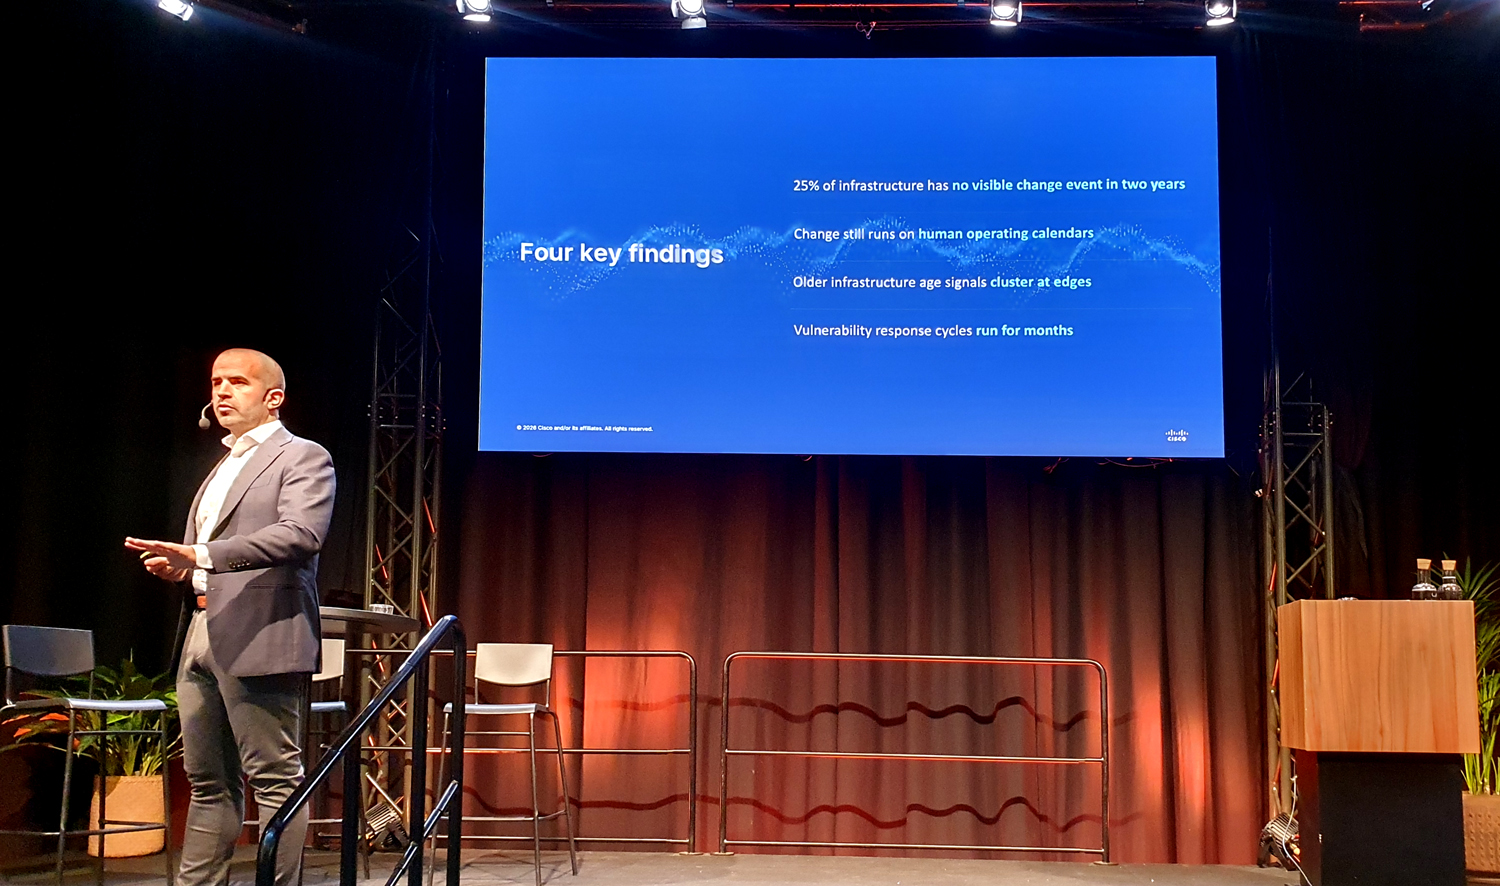
Cisco har koll på det där med routrar på Internet, om någon! Johan Gustawsson från Cisco var bekymrad över den låga uppdateringstakten på routrar. Programbuggar upptäcks hela tiden, men cirka 25 % av routrarna uppdateras bara vartannat år, medan en ny angreppsmetod bara tar ett par timmar att utveckla. Medeltiden det tar för en publicerad uppdatering att appliceras är för närvarande 94 dagar, så systemen ligger i princip öppna för angrepp hela tiden och angreppen kommer att komma allt fortare i framtiden.
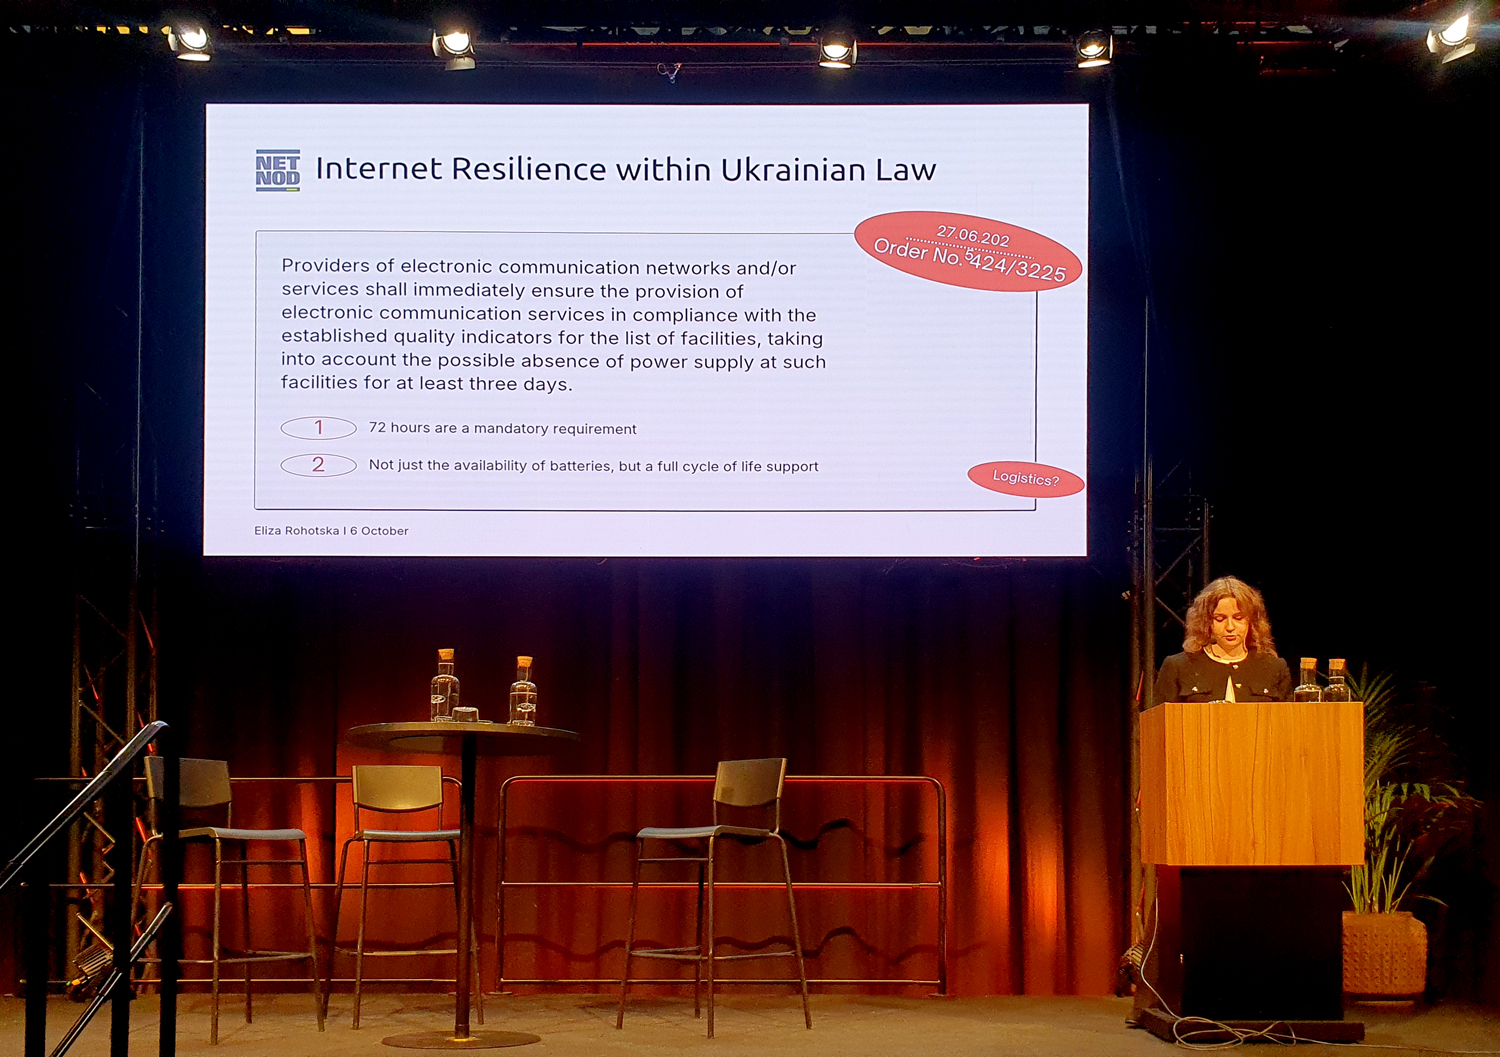
Cybersituationen i Ukraina skildrades i all sin hemskhet av Eliza Rohotska, en ukrainsk jurist som arbetar som Privacy Associate på advokatbyrån Axon Partners i Ukraina, en byrå som fokuserar på tekniksektorn och omreglering av juridiska tjänster. Hon förklarade vad en katastrof ser ut som.
I Ukraina handlar motståndskraft om att hålla telekomnäten i drift. Internet i Ukraina överlevde den ryska invasionen eftersom det är så decentraliserat, med fler än 4000 ISP:er, alltså tack vare sin redundans. Antalet minskade dock när landet implementerade sin version av NIS2. Enligt en presidentorder ska alla ISP:er se till att deras utrustning har elkraft för 72 timmar. Alla små ISP:er behöver dessutom folk, men tyvärr värvas de till fronten…
Vad man kan lära sig är att skydda decentraliseringen så att fienden inte bara får en enda central punkt att bomba.
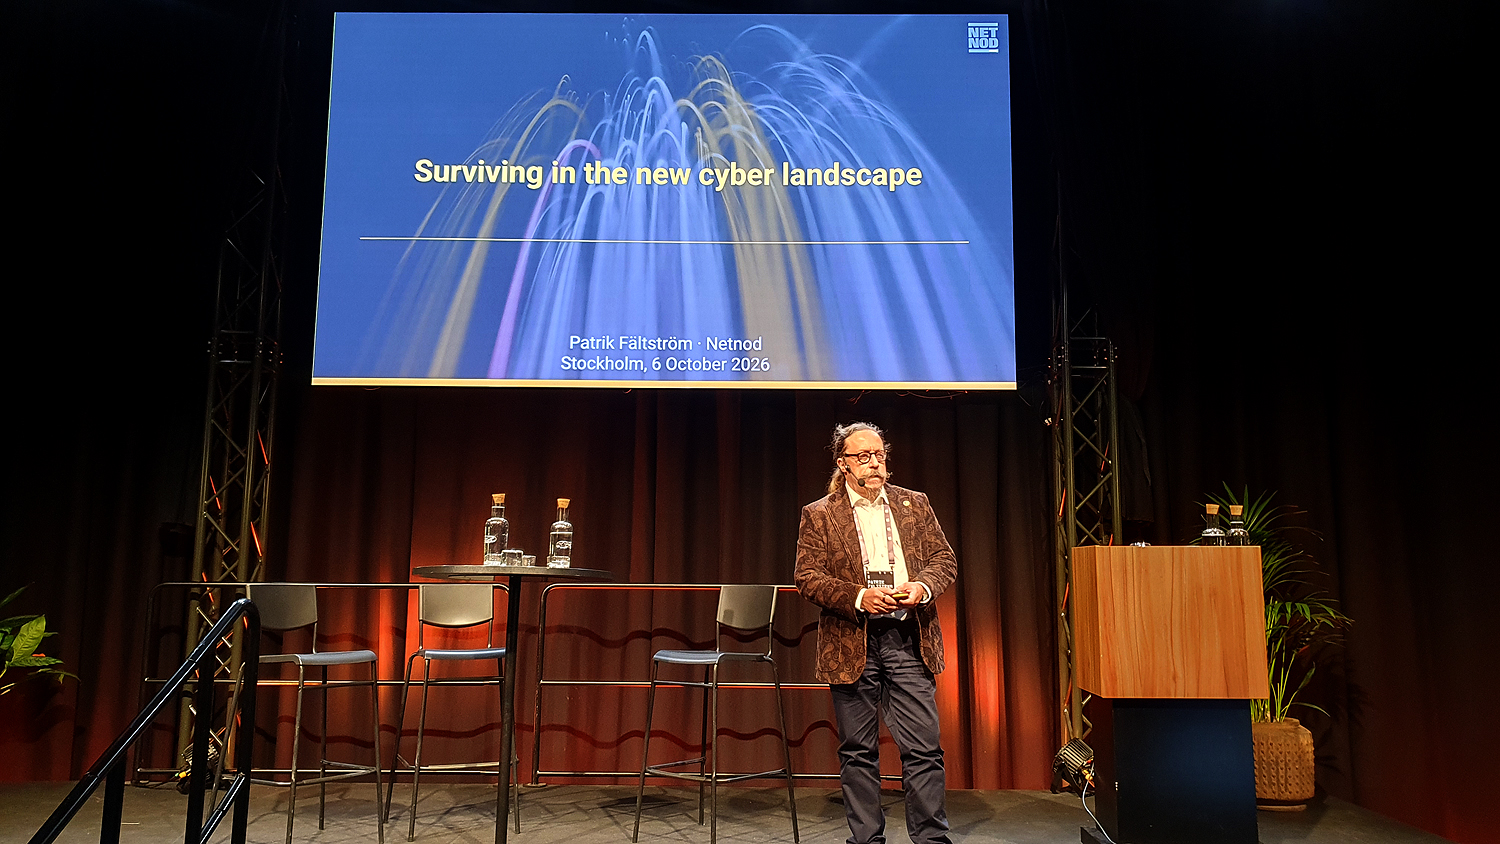
Netnods säkerhetsexpert Patrik Fältström har absolut stenkoll på säkerhetssituationen i Sverige. Hans föredrag var ovanligt otrevligt. Han menade att Sverige för närvarande står under cyberattack.
För att kontra detta har Netnod startat sitt program Robusthetskollen. Kontrollen har provats på Kinda kommun och det har fallit ut väl. Allt handlar om att minska attackytan från Moskva, Iran och Kina och därför kan det till exempel vara lämpligt att använda sig av datacenter i EU. Fienden kommer att försöka slå till där konsekvenserna blir som värst.
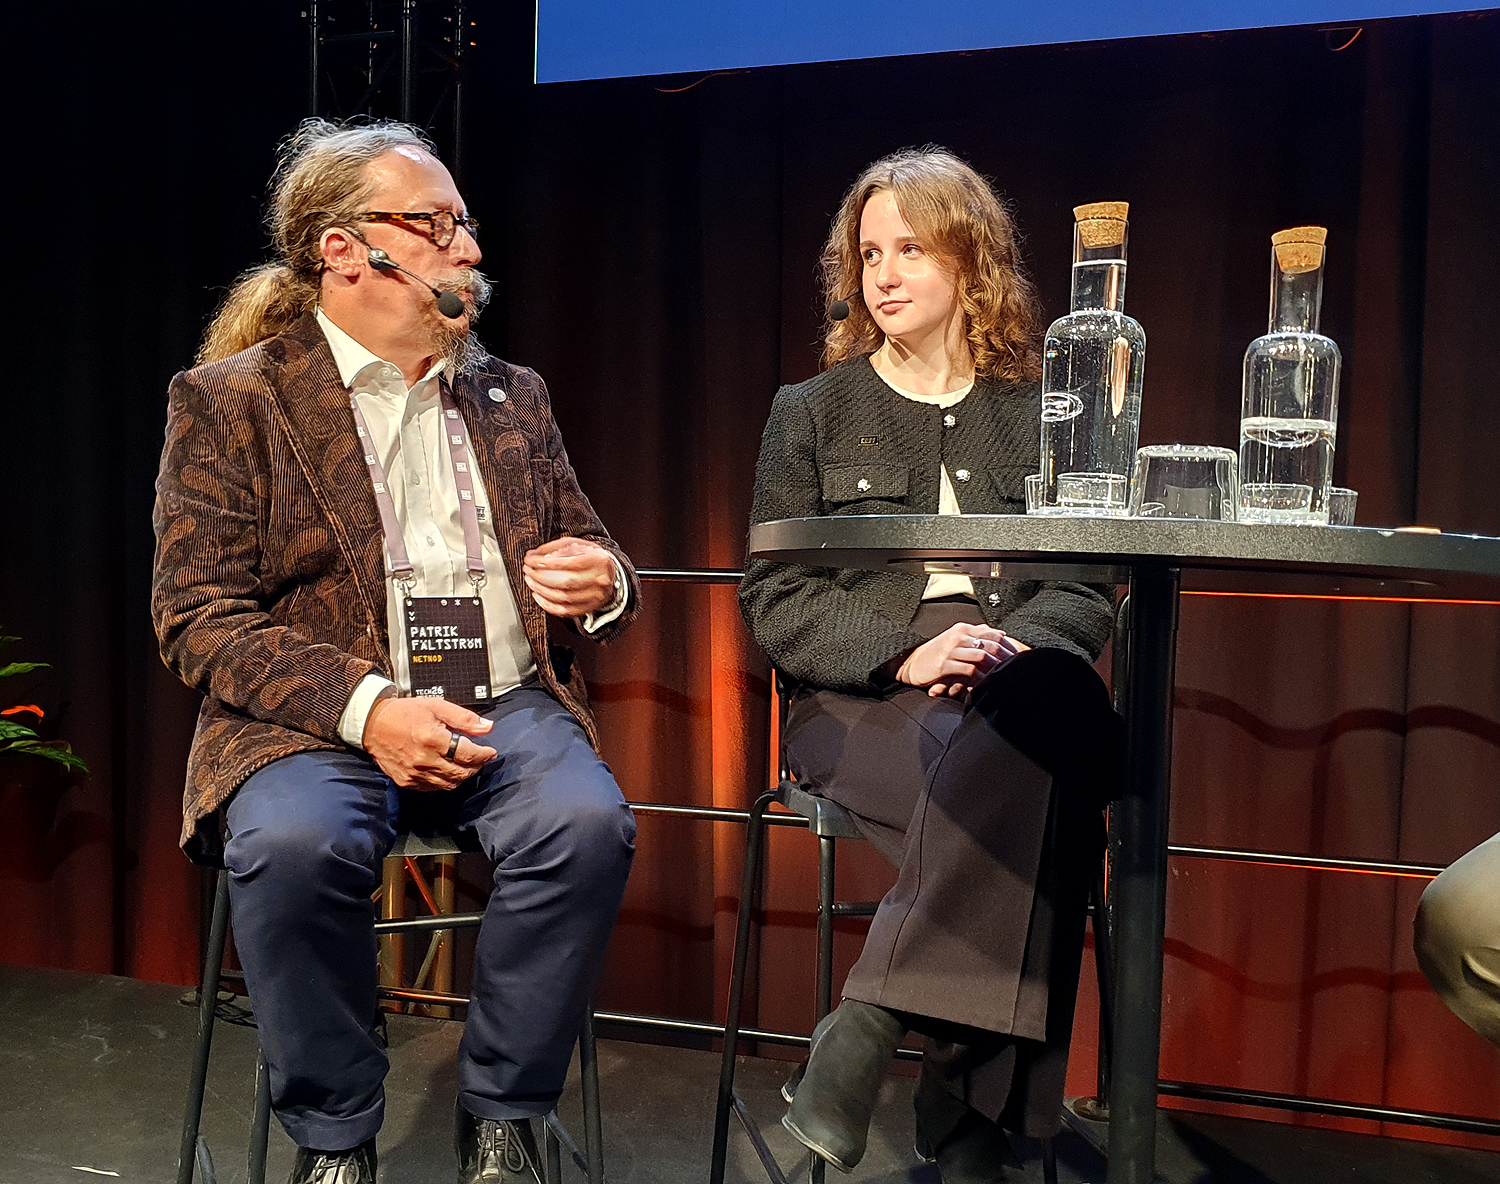
Därpå följde en paneldiskussion mellan Patrik Fältström och ukrainskan Eliza Rohotska. Hon berättade om hur Ukraina klarar av att hålla sitt Internet igång i 72 timmar trots strömavbrott och Patrik menade att vi svenskar borde ta efter. Trögheten i de svenska systemen hindrar oss från att leverera i svåra situationer. Redundans kom åter fram som en universell lösning.
Detta var inte allt. I övrigt kunde man avnjuta föreläsningar om hur de optiska nätverken ständigt utvecklas, hur man ska undvika att routinginformation läcker ut från ASPA och BGP, den fantastiska och ibland overkliga utvecklingen av AI-datacenter och de problem som detta medför, hur optiska transceivrar utvecklas och kan optimeras och hur man kan spara energi i datacenter.
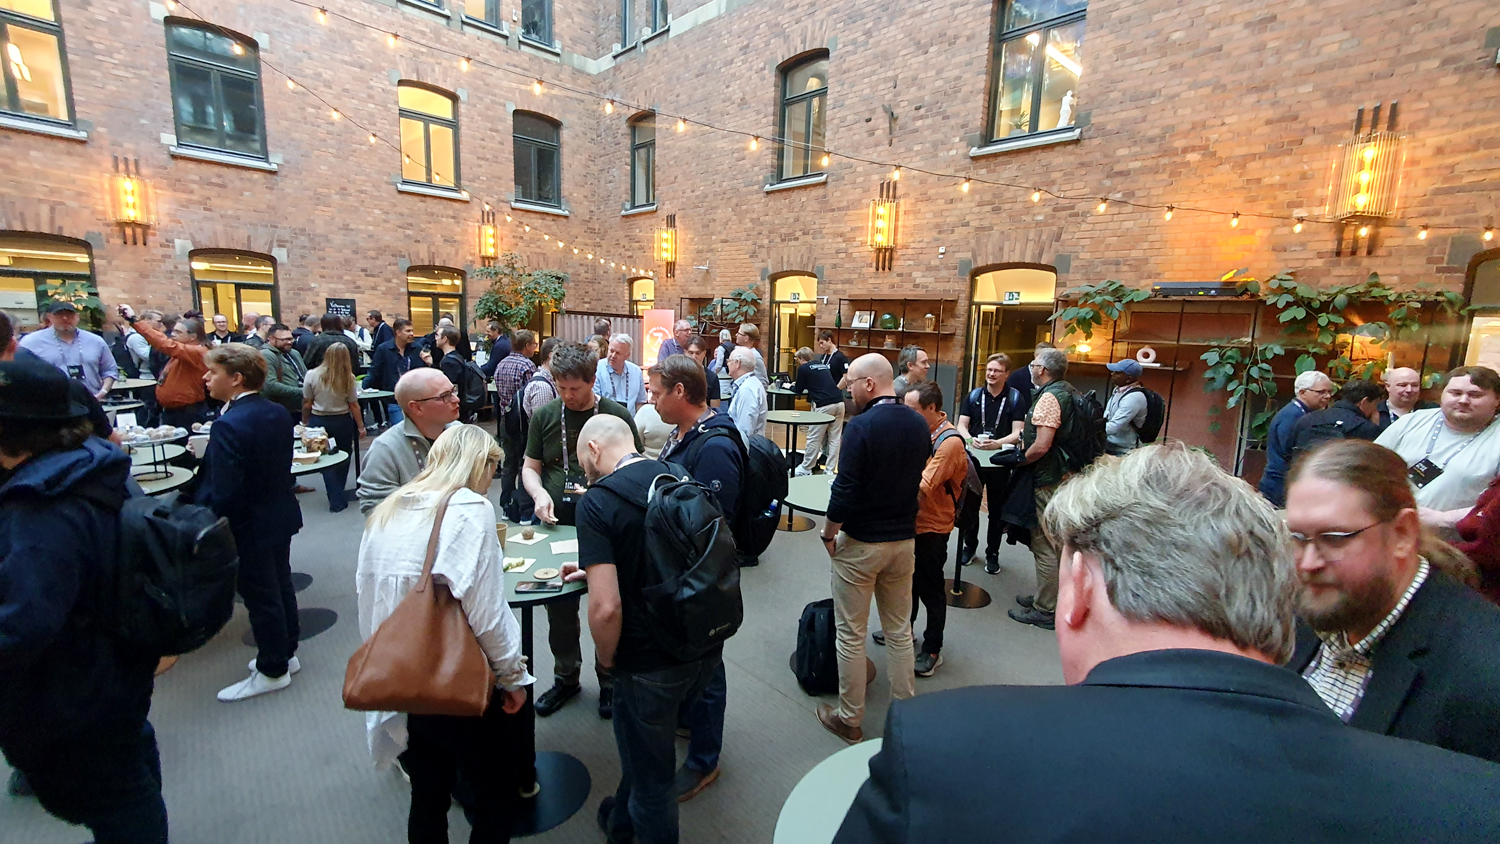
Som vanligt med Netnod var mat och kaffe utomordentligt anordnat. Där fattades inget. Bilden visar stora fikarummet där intresserade kunde träffa och grilla Netnods personal och tjänstvilliga sponsorer med sina teknikfrågor. Ytterligare utfrågning kunde göras vid baren under samkvämet senare på kvällen.
Att ta med sig
Dagens minnesord att spara på kring cyberangrepp, är:
- Redundans
- Använd NTP-tjänsten – inte GPS
- Var smartare och snabbare än cyberangriparna
- Uppdatera på en gång, annars drabbas du
- Utbilda personalen
Vilka borde gå på Netnods teknikmöten?
De som jobbar med IT-teknik och inte lyckas övertala sina chefer att deras område är så oerhört viktigt. De ska gå på mötena och lära sig argumenten som de kan använda i sina organisationer för att få mera resurser.
På teknikmötet fanns det något för alla nätverksintresserade. Frågan är bara om svenska företag vill lära sig något och inte bara fortsätta att strunta i cybersäkerheten?
Läs mer
Våren 2027 är det dags igen: https://www.netnod.se/events. Håll dig där!